

最新記事(34 ページ目)
記事一覧

メールセキュリティは一周回って重要な焦点に~ 日本プルーフポイント 内田浩一に聞く「人の脆弱性」の可視化PR
業界動向
北京オリンピック公式アプリの“脆弱性”?/Gが利用者欺き位置情報記録/ウクライナへのワイパー型マルウェア攻撃 ほか [Scan PREMIUM Monthly Executive Summary]
脅威動向
GoAhead において遠隔からの任意のコード実行につながる環境変数のフィルタ処理不備の脆弱性(Scan Tech Report)
エクスプロイト
ここが変だよ日本のセキュリティ 第 47 回 「カムカムセキュリティ」(後編)
脅威動向
2023年配信予定の3Dアクション「炎姫」の早期アクセスコード配布を偽る投稿、リンク先でパスワードを詐取
脅威動向
Samba vfs_fruitモジュールに拡張ファイル属性の安全でない処理による境界外読み書きの脆弱性
セキュリティホール・脆弱性
次世代 SIEM ベンダ Exabeam 光山 慶が一掃したい「SIEM で一番心が折れるところ」~セキュリティエンジニアがもっと世界を救うためにPR
業界動向
CrowdStrike Adversary Calender 2022 年 2 月「ウィザード・スパイダー」
調査・ホワイトペーパー
Apache TomcatにTOCTOU 競合状態による権限昇格の脆弱性
セキュリティホール・脆弱性
イエラエセキュリティ CSIRT支援室 第17回「イエラエセキュリティ漫画コラム『とっても大事な保全の巻』」
新製品・新サービス
Microsoft Windows において Encrypting File System での検証不備により任意のファイルのアップロードや操作が可能となる脆弱性(Scan Tech Report)
エクスプロイト
SonicWall SMA100シリーズに複数の脆弱性、悪用する通信も観測
セキュリティホール・脆弱性
ここが変だよ日本のセキュリティ 第 46 回 「ざんねんなセキュリティ事典」(前編)
脅威動向
OneDrive、マルウェア配付に悪用された2大サービスのひとつに
脅威動向
H2 データベースコンソールに脆弱性、Log4Shellと根本的な原因が類似
セキュリティホール・脆弱性
編集長対談:世界で最も安全なバグバウンティ、クラウドソーシングでサイバー攻撃に競争原理を ~ Synack 三好 一久PR
業界動向
PC版「ダークソウル」シリーズのサーバを一時停止、攻撃者が任意のコードを実行できる脆弱性
セキュリティホール・脆弱性
海外の駐車場料金所で不正なQRコード発見
脅威動向
php_mailform に複数のXSSの脆弱性
セキュリティホール・脆弱性
金融機関装ったマネーロンダリング対策騙るフィッシングメール ~ 金融庁が注意喚起
脅威動向
CrowdStrike Adversary Calender 2022 年 1 月「パーカッション・スパイダー」
調査・ホワイトペーパー
Oracle Java に攻撃された場合の影響が大きい脆弱性
セキュリティホール・脆弱性
JIPDEC「Pマーク取得企業がランサムウェア被害にあったら必ず報告書提出」
脅威動向
SOC as a Service、SHIFT SECURITY が日本のセキュリティ管理ノウハウを海外輸出しサービスとして逆輸入
新製品・新サービス
Proofpoint Blog 第9回「脅威を予測する!リスク分析による高度なセキュリティ運用の実現」
特集
ラベルプリンター「テプラ」PRO SR5900P / SR-R7900P に認証情報の不十分な保護の脆弱性
セキュリティホール・脆弱性
パスワードマネージャー「ミルパス」PW10 / PW20 に機微な情報を暗号化していない脆弱性
セキュリティホール・脆弱性
TwoFive メールセキュリティ Blog 第3回「4つのなりすましメール対策、できていますか?」
コラム
Adobe Acrobat と Readerに「過去に攻撃リスクが高いとされた」脆弱性
セキュリティホール・脆弱性
任天堂になりすました偽サイトを確認、スイッチ本体を大幅値引き
脅威動向
Android アプリ「ジモティー」に外部サービスの API キーがハードコードされている問題
セキュリティホール・脆弱性
マイクロソフトが1月のセキュリティ情報公開、CVSS スコア Base スコアが9.8の脆弱性も含む
セキュリティホール・脆弱性
WordPress 用プラグイン Quiz And Survey Master に複数の脆弱性
セキュリティホール・脆弱性
フィッシング攻撃で悪用される「ミスリードURL」と「ホモグラフ攻撃」について解説
脅威動向
2021年総括/中国APTが中国国内企業を攻撃/華為スパイ活動マーケ資料 ほか [Scan PREMIUM Monthly Executive Summary]
脅威動向
Grafana において API にリクエストされた URI 文字列の検証不備により任意のファイルが読み取り可能となるディレクトリトラバーサルの脆弱性(Scan Tech Report)
エクスプロイト
オムロン製CX-Oneにスタックベースのバッファオーバーフローの脆弱性
セキュリティホール・脆弱性
イエラエセキュリティのエンジニアがサイボウズ Officeのアドレス帳に関するXSSの脆弱性を報告
セキュリティホール・脆弱性
WordPress 用プラグイン Advanced Custom Fields に複数の認証欠如の脆弱性
セキュリティホール・脆弱性
Have I Been Pwned が法執行機関からの漏えいパスワード大量アップロード受付中、NCA や FBI が利用
TheRegister
見えないメモリ「対フォレンジックマルウェア」とは
セミナー・イベント
トレンドマイクロ、「Log4j」の脆弱性について解説
セキュリティホール・脆弱性
ManageEngine の複数の製品における遠隔からの任意のコード実行につながる API への制御不備の脆弱性(Scan Tech Report)
エクスプロイト
CrowdStrike、Log4j2の脆弱性の調査結果を公表
セキュリティホール・脆弱性
コニカミノルタ製複合機および印刷システムに複数の脆弱性
セキュリティホール・脆弱性
2021年10月から12月の脅威を振り返り、Apache Log4jの任意のコード実行の脆弱性など
脅威動向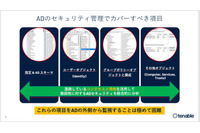
Active Directoryの停止はビジネスの停止 ~ 意外なセキュリティの盲点を洗い出し、リアルタイムかつ継続的な監視で真の安定稼働を実現する鍵とはPR
新製品・新サービス
英でワクチンパスポートアプリ登録用のニセ情報を内部関係者が販売、三名逮捕
TheRegister
トレンドマイクロ、Apache Log4jの脆弱性「Log4Shell」を悪用する攻撃手口について解説
セキュリティホール・脆弱性
Apache HTTP Server 2.4に複数の脆弱性
セキュリティホール・脆弱性
キャリアヴェイルが提案するネットワーク監視の障害復旧「以外」の目的PR
新製品・新サービス
工場SOC とビルSOC ~ 現状と課題
セミナー・イベント
Apache Log4j2のRCE脆弱性を狙う攻撃を観測
セキュリティホール・脆弱性
GroupSession に複数の脆弱性
セキュリティホール・脆弱性
TwoFive メールセキュリティ Blog 第2回「今こそレガシーを見直す時、電子メールのマルウェア対策」
コラム
サイボウズ Office に複数の脆弱性
セキュリティホール・脆弱性
OpenSSLのlibsslにX509_verify_cert()内部エラーの不正な処理
セキュリティホール・脆弱性
「2025年までに量子コンピュータが既存暗号アルゴリズムを解読」7割、デジサートが2022年セキュリティ予測
脅威動向
CrowdStrike Blog:Falcon HorizonでAmazon EC2のセキュリティを確保する方法
新製品・新サービス
Movable Type の XMLRPC API に OS コマンドインジェクションの脆弱性
セキュリティホール・脆弱性
Active Directoryのセキュリティ強化、有効化を推奨
セキュリティホール・脆弱性
マイクロソフトが12月のセキュリティ情報公開、Emotetで悪用される脆弱性含む
セキュリティホール・脆弱性
Apache Log4j RCE 脆弱性、NTTデータ先端技術が検証報告
セキュリティホール・脆弱性脆弱性と脅威人気記事
-
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Apache HTTP Server 2.4 に複数の脆弱性
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
Movable Type に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ