

最新記事(35 ページ目)
記事一覧
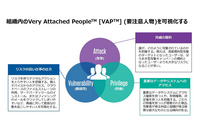
Proofpoint Blog 第8回「脅威を予測する!組織のリスクに基づくセキュリティ戦略の検討」
コラム
NISC 注意喚起、ApacheLog4j の脆弱性(CVE-2021-44228)を悪用する実証コードも公開
セキュリティホール・脆弱性
警察庁 注意喚起、Javaライブラリ「Apache Log4j」の脆弱性(CVE-2021-44228)を標的とした攻撃を観測
セキュリティホール・脆弱性
セキュアヴェイルとLogStare、グループ製品における「Log4shell」の影響を調査
脅威動向
Apache Log4jに任意のコードが実行可能な脆弱性
セキュリティホール・脆弱性
「Apache Log4j」ライブラリに深刻なゼロデイ脆弱性、トレンドマイクロ報告
セキュリティホール・脆弱性
Mandiant Blog第3回「『攻撃は常に進化している』はベンダーの煽りなのかの考察とサイバーセキュリティ業界の“知る人ぞ知る”なベンダーが新たなスタートを切った理由」
脅威動向
LogStareのSOCの窓 号外「Log4j の脆弱性 ( CVE-2021-44228 ) への各種セキュリティ製品の対応」
セキュリティホール・脆弱性
大物ランサムウェア攻撃犯三人の「転職」
TheRegister
建設システムのIT補助金窓口を装った迷惑メールに注意を呼びかけ
脅威動向
Emotetの感染手口に変化、PDF閲覧ソフトを偽装
脅威動向
住友生命を装った不審メールを確認、注意を呼びかけ
脅威動向
Kyashを装うフィッシングサイトに注意喚起
脅威動向
コリンズ・テクリスとの関連を装った不審メールに注意喚起、過去に送信したメールを引用
脅威動向
イエラエセキュリティのエンジニアがヤマハ製ルーターの脆弱性を報告
セキュリティホール・脆弱性
中国グレートファイアウォール輸出計画
TheRegister
米司法省 イラン人ハッカー起訴/中国データセキュリティ規則案公布/脅威インテリジェンスに関わる者が念頭に置くこと 他 [Scan PREMIUM Monthly Executive Summary]
脅威動向
日本プルーフポイント増田幸美のセキュリティ情報プレゼンテーション必勝ノウハウPR
特集
GitLab においてメタデータの削除処理に起因する遠隔コード実行の脆弱性(Scan Tech Report)
エクスプロイト
WordPress 用プラグイン Advanced Custom Fields に複数の認証欠如の脆弱性
セキュリティホール・脆弱性
CrowdStrike Adversary Calender 2021 年 12 月
調査・ホワイトペーパー
複数のエレコム製 LAN ルーターに複数の脆弱性
セキュリティホール・脆弱性
エレコム製ルータに複数の脆弱性
セキュリティホール・脆弱性
CrowdStrike Blog:SMTPの悪用に対抗するためのクラウド強化
脅威動向
Coincheck を騙るフィッシングを確認、注意呼びかけ
脅威動向
Movable Type及びPowerCMSのXMLRPC APIにおける脆弱性を標的としたアクセスを観測
セキュリティホール・脆弱性
iPhone 構成プロファイル悪用し不正アプリインストール、JC3 注意喚起
脅威動向
baserCMS に複数の脆弱性
セキュリティホール・脆弱性
トレンドマイクロ製ウイルスバスター for Macにアクセス制限不備の脆弱性
セキュリティホール・脆弱性
WordPress 用プラグイン Browser and Operating System Finder にクロスサイトリクエストフォージェリの脆弱性
セキュリティホール・脆弱性
Microsoft .NET Framework向けオープンソースライブラリ Apache log4netにXML外部実体参照の脆弱性
セキュリティホール・脆弱性
PSNネットワークで障害、『Apex Legends』『原神』Discordのボイスチャットに影響
脅威動向
サイバー攻撃者とハンティングチーム 365日間の「対話」~ CrowdStrike 2021年度 脅威ハンティングレポート公開PR
調査・ホワイトペーパー
Apache HTTP Server における URI の検証不備によるディレクトリトラバーサルの脆弱性(Scan Tech Report)
エクスプロイト
PowerCMS の XMLRPC API に OS コマンドインジェクションの脆弱性
セキュリティホール・脆弱性
2022年1~12月の Microsoft 月例パッチ公開予定
セキュリティホール・脆弱性
「Emotet」テイクダウンから復活 ~ トレンドマイクロが動向やテイクダウン前との違いを解説
脅威動向
Proofpoint Blog 第7回「北朝鮮APT『TA406』による三つの脅威 - 詐欺、スパイ、盗みの手口」
コラム
もし我が社が米諜報機関からサイバー攻撃されたら ~ 某旅行予約サイトの対応
TheRegister
サイボウズを騙る不審メールへ注意を呼びかけ
脅威動向
マイクロソフト、Azure Active Directoryの情報漏えいを引き起こす脆弱性に対処
セキュリティホール・脆弱性
「OWASP Top 10 2021」は 2017年版とどこが変わった? 診断会社のSHIFT SECURITYが解説資料公開PR
調査・ホワイトペーパー
Emotet 活動再開、IPAが注意喚起
脅威動向
Webメールアカウント標的としたフィッシングに注意喚起、悪用まで1~2日間
脅威動向
LogStareのSOCの窓 号外「GlobalProtectの深刻な脆弱性 (CVE-2021-3064)への対策」
脅威動向
rwtxt にXSSの脆弱性
セキュリティホール・脆弱性
Palo Alto Networks社PAN-OSに脆弱性、日本国内で422台の稼働を確認
セキュリティホール・脆弱性
WordPress 用プラグイン Push Notifications for WordPress (Lite) にCSRFの脆弱性
セキュリティホール・脆弱性
Microsoft Windows において NtGdiResetDC API 関数のコールバック関数の検証不備により管理者権限の奪取が可能となる Use-After-Free の脆弱性(Scan Tech Report)
エクスプロイト
ZOHO ManageEngine ADSelfService Plusを悪用する中国のDEV-0322
脅威動向
Intel製品に複数の脆弱性
セキュリティホール・脆弱性
マイクロソフトが11月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性が2件
セキュリティホール・脆弱性
EC-CUBE 2系の管理画面に複数の脆弱性
セキュリティホール・脆弱性
「サイバートラスト」を騙った投資勧誘メールへ注意喚起
脅威動向
「サイバーセキュリティ.com」を装った警告文に注意喚起、iPhoneなどで確認
脅威動向
WordPress 用プラグイン Booking Package - Appointment Booking Calendar System にXSSの脆弱性
セキュリティホール・脆弱性
ヤマハ製ルーターに複数の脆弱性
セキュリティホール・脆弱性
医療機関向けソリューション Philips製 Tasy EMRに複数のSQLインジェクションの脆弱性
セキュリティホール・脆弱性
CrowdStrike Blog:ECX ~ ビッグゲームハンティングの活動が再燃
海外情報
ソーシャルエンジニアリングに屈したフィンテック企業 ~ 人気の投資アプリで顧客データ大規模漏えい
TheRegister
Google Chrome に境界外書き込みに関する脆弱性
セキュリティホール・脆弱性
「Movable Type」のXMLRPC APIにOSコマンド・インジェクションの脆弱性、悪用した攻撃も確認
セキュリティホール・脆弱性
「当たり前」を疑ってみる/米 サイバー技術輸出規制強化/MS IBM Googleに偽するカメレオン ほか [Scan PREMIUM Monthly Executive Summary]
脅威動向脆弱性と脅威人気記事
-
-
Apache HTTP Server 2.4 に複数の脆弱性
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-
Movable Type に複数の脆弱性
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ