

最新記事
記事一覧
マルウェア「Emotet」の感染被害増加、なりすましメールに注意(JPCERT/CC)
脅威動向
クラウド時代が C2 サーバーの「見えない化」加速、DNS,AWS,Azure,GCP の悪用
セミナー・イベント
WordPress用プラグイン「WP Spell Check」に脆弱性(JVN)
セキュリティホール・脆弱性
複数のトレンドマイクロ製品に、情報漏えいやファイル削除の脆弱性(トレンドマイクロ、JVN)
セキュリティホール・脆弱性
Kibana の Timelion における JavaScript インジェクションの脆弱性(Scan Tech Report)
エクスプロイト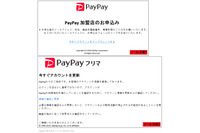
PayPay偽メール、加盟店の申込とフリマのアカウント更新に誘導(フィッシング対策協議会)
脅威動向
キャッシュDNSサーバ「Unbound」にシェルコード実行の脆弱性(JPRS)
セキュリティホール・脆弱性
キャッシュDNSサーバ「BIND 9.x」にDoSの脆弱性(JPRS、JVN)
セキュリティホール・脆弱性
オムロンの制御システム向けソフトに複数の脆弱性(JVN)
セキュリティホール・脆弱性
三菱電機製シーケンサのFTPサーバ機能に脆弱性(JVN)
セキュリティホール・脆弱性
Intelが複数の製品に対するアップデートを公開(JVN)
セキュリティホール・脆弱性
マイクロソフトが月例セキュリティ情報を公開、悪用も確認(IPA、JPCERT/CC)
セキュリティホール・脆弱性
CMS「Movable Type」にフィッシングなどに遭う脆弱性(JVN)
セキュリティホール・脆弱性
CrowdStrike Blog:新学期をさらに憂うつにさせるランサムウェア
海外情報
「カードの不正使用を検知し凍結した」とする、MyJCB偽メール(フィッシング対策協議会)
脅威動向
独裁者御用達マルウェア「フィンフィッシャー」作成企業、ドイツのジャーナリストへ脅迫状 ~ 奴らは「ストライサンド効果」を知らないのか(The Register)
TheRegister
「Anti-Threat Toolkit」に任意コード実行の脆弱性(トレンドマイクロ、JVN)
セキュリティホール・脆弱性
Linux Kernel において ptrace_link 関数でのプロセスの認証情報処理の不備により管理者権限が奪取可能となる脆弱性(Scan Tech Report)
エクスプロイト
PHP-FPMにおけるリモートコード実行の脆弱性を検証(NTTデータ先端技術)
セキュリティホール・脆弱性
「ウイルスバスター」などに認証を回避しアクセスされる脆弱性(トレンドマイクロ、JVN)
セキュリティホール・脆弱性
楽天アプリ「ラクマ」に認証情報が漏えいする脆弱性(JVN)
セキュリティホール・脆弱性
オムロン「Network Configurator for DeviceNet」に任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
Mac版「Office」に未対策の任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
CrowdStrike社、航空技術を標的としたハッキング活動を報告 ほか ~ 2019 年 10 月のふりかえり [Scan PREMIUM Monthly Executive Summary]
脅威動向
トレンドマイクロ「Apex One」に任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
Microsoft Windows において Windows Error Reporting Service でのハードリンクの取り扱い不備により任意のファイルが操作可能となる脆弱性(Scan Tech Report)
エクスプロイト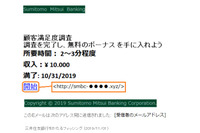
三井住友銀行の偽メール、1万円もらえる顧客満足度調査を騙る(フィッシング対策協議会)
脅威動向
標的型ランサムウェア、モバイル、5G、AIなど2020年のセキュリティ予測(チェック・ポイント)
脅威動向
CrowdStrike Adversary Calender 2019 年 11 月
TheRegister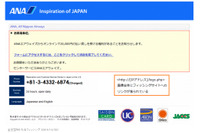
全日空を騙るフィッシングメールの報告相次ぐ(フィッシング対策協議会)
脅威動向
Appleが11製品のアップデートを公開、複数の脆弱性に対応(JVN)
セキュリティホール・脆弱性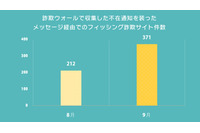
不在通知を装ったSMSを経由したフィッシング詐欺サイト数が急増(BBSS)
脅威動向脆弱性と脅威人気記事
-
-
Apache HTTP Server 2.4 に複数の脆弱性
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-
Movable Type に複数の脆弱性
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ