
最新記事
記事一覧
家庭用ルーターの不正利用に注意喚起、設定変更されていないか定期確認を
脅威動向
OpenSSLにリーフ証明書内の無効なポリシーのチェックをスキップする問題ほか
セキュリティホール・脆弱性
ガスと電気 二大生活インフラにフィッシング注意喚起 ~ 東京ガス 東京電力
脅威動向
ACCS、「海賊版ソフト利用に法的措置」メールに注意呼びかけ
脅威動向
大分銀行、偽のフィッシングサイト例を取り上げ注意を呼びかけ
脅威動向
baserCMS に任意のファイルをアップロードされる脆弱性
セキュリティホール・脆弱性
Proofpoint Blog 第23回「返信しちゃだめ!ロシアの攻撃グループ「TA499」からのディープフェイクビデオ通話」
脅威動向
エレコム製法人向けアクセスポイント管理ツール WAB-MAT に登録される Windows サービスの実行ファイルパスが引用符で囲まれていない脆弱性
セキュリティホール・脆弱性
OpenSSLのX.509ポリシー制限の検証で過剰なリソース消費の問題
セキュリティホール・脆弱性
Apache Tomcatに保護されていない認証情報の送信の脆弱性
セキュリティホール・脆弱性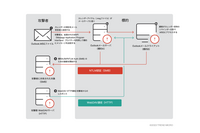
Outlook の特権昇格/認証バイパスの深刻な脆弱性「CVE-2023-23397」対処方法解説
セキュリティホール・脆弱性
Windows 11のスクリーンショット、黒塗りを復元できる可能性
セキュリティホール・脆弱性
警視庁が Emotet 注意喚起、感染時の対処について
脅威動向
TwoFive メールセキュリティ Blog 第9回 もうひとつのレガシー「メール自動転送機能」は生き残るべきかどうか
コラム
Adobe 社の PDF 閲覧ソフトウェアの JavaScript エンジンでの resetForm メソッドにおける Use-After-Free の脆弱性(Scan Tech Report)
エクスプロイト
Joomla!の脆弱性を狙った攻撃をMBSD SOCで観測
セキュリティホール・脆弱性
Microsoft OneNote形式のファイルを悪用した Emotet の新たな手口を確認
セキュリティホール・脆弱性
Windows DNSサーバの脆弱性情報が公開
セキュリティホール・脆弱性
TP-Link 製 T2600G-28SQ での脆弱な SSH ホスト鍵使用
セキュリティホール・脆弱性
DeNA新卒採用公式Twitter アカウントが乗っ取り被害
インシデント・情報漏えい
テツゲン社員を装ったなりすましメールに注意を呼びかけ
脅威動向
サイバー攻撃の動機 セキュリティ企業に恥をかかせる
TheRegister
Androidアプリ「Wolt ウォルト:フードデリバリー/出前」に外部サービスのAPIキーがハードコードされている問題
セキュリティホール・脆弱性
変更不可の個人情報、SNS投稿による生体情報漏えいの危険性
脅威動向
Fortinet 製 FortiOS および FortiProxy にヒープベースのバッファアンダーフローの脆弱性
セキュリティホール・脆弱性
リクルートID をかたるフィッシングに注意を呼びかけ、3/9時点でサイトは稼働中
脅威動向
Emotetが3月7日再開、500MB超のWordファイル添付し検知回避
脅威動向
セイコーエプソン製プリンタおよびネットワークインターフェイス製品の Web Config に複数の脆弱性
セキュリティホール・脆弱性
バッファロー製ネットワーク機器に複数の脆弱性
セキュリティホール・脆弱性
複数の脆弱性に対応した「Apache HTTP Server 2.4.56」公開
セキュリティホール・脆弱性
未知の脅威グループ Hydrochasma(ハイドロカズマ)/医療分野はひきつづき標的に/3月全人代開催 ほか [Scan PREMIUM Monthly Executive Summary 2023年2月度]
脅威動向
PostgreSQL 拡張モジュール pg_ivm に複数の脆弱性
セキュリティホール・脆弱性
神奈川銀行を騙るフィッシング、メール文面を公開し注意喚起
脅威動向
WordPressの脆弱性情報まとめ公開、プラグインやテーマも網羅
セキュリティホール・脆弱性
東京ディズニーリゾートを装ったフィッシングメールに注意を呼びかけ
脅威動向
Microsoft Windows における Backup Service での一時ファイルの検証不備による任意のファイルが削除可能となる脆弱性(Scan Tech Report)
エクスプロイト
ウェブブラウザの権限機構にセキュリティ上の問題
セキュリティホール・脆弱性
GitHub Codespaces がマルウェア配布に悪用されるリスク
脅威動向
しんどいのは受信者だけじゃない?送信側が抱えるあんな悩み、こんな悩み ~ JPAAWG 5th General Meetingレポート-4
セミナー・イベント
同日に再攻撃やフリーツール悪用も、2022年下半期 IPA 届出事例
脅威動向
IT 資産管理ツール「SS1」および「らくらくPCクラウド」に複数の脆弱性
セキュリティホール・脆弱性
Trend Micro Apex OneおよびTrend Micro Apex One SaaSに複数の脆弱性
セキュリティホール・脆弱性
トレンドマイクロ製ウイルスバスター クラウドに複数の脆弱性
セキュリティホール・脆弱性
web2pyのadmin開発ツールに、フィッシング被害に遭う可能性のある脆弱性(JVN)
セキュリティホール・脆弱性
「EC-CUBE」に複数のXSSの脆弱性、対策版および修正パッチを提供(JVN)
セキュリティホール・脆弱性
実証データをもとに構想された「ピープル セントリック セキュリティ(人間中心のセキュリティ)~ Proofpoint ライアン・カレンバー 来日インタビュー
新製品・新サービス
sudo に環境変数の検証不備に起因する権限昇格が可能となる脆弱性(Scan Tech Report)
エクスプロイト
関税局を騙るショートメッセージに注意喚起、受信したら削除を呼びかけ
脅威動向
静岡銀行を騙るフィッシングを確認、偽装ポイントなど紹介
脅威動向脆弱性と脅威人気記事
-
-
「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ
-
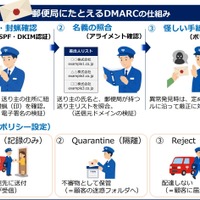
警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す
-
Windows DNSに複数の脆弱性
-
任天堂、Nintendo Switch の脆弱性を公表 ~ QRコード読み取りで情報漏えいの恐れ
-
臼杵市特設サイト旧ドメインを第三者が取得、当時配布したチラシのQRコードからアクセスしないよう注意呼びかけ
-
Windows DNS に複数の脆弱性
-
SHIRASAGI に複数の脆弱性
-
マイクロソフトが 9 月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性が 2 件
-
a-blog cms にパストラバーサルの脆弱性